
概要
Botさんは年中無休で攻撃してくるので、対策しましょう。
何が起きたか
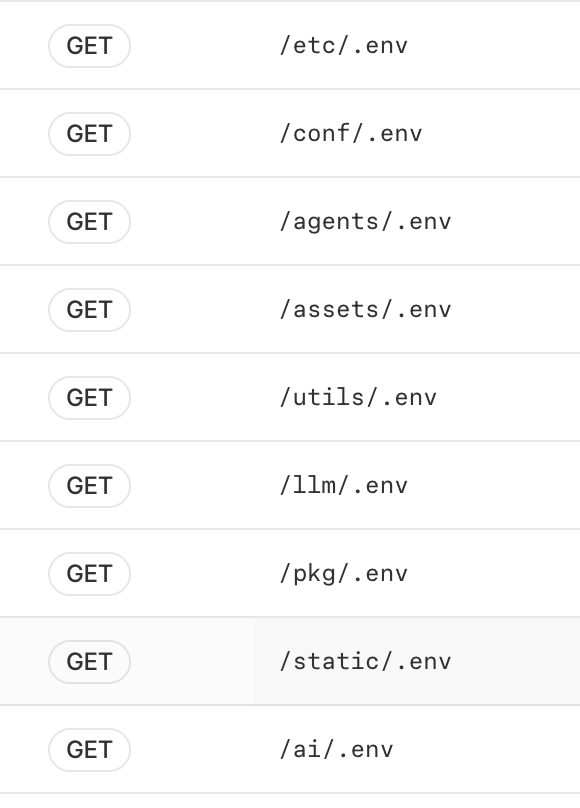
Cloudflareのアクセスログを見ていたところ、以下のように.envやクレデンシャルなどの重要データが載ってそうなファイルを片っ端から探す攻撃が行われているのを見つけました。正直こんな露骨な攻撃するんだ!!ってびっくりしました。
対応
人間なので、あ!!ルートに777で.env置いちゃった!!ってこともあるかもなので、Cloudflare側でセキュリティルールを追加することで万一ハッカーやBotの皆様が/.envにアクセスしても以下のような画面と403 Forbiddenでブロックするようにしました。
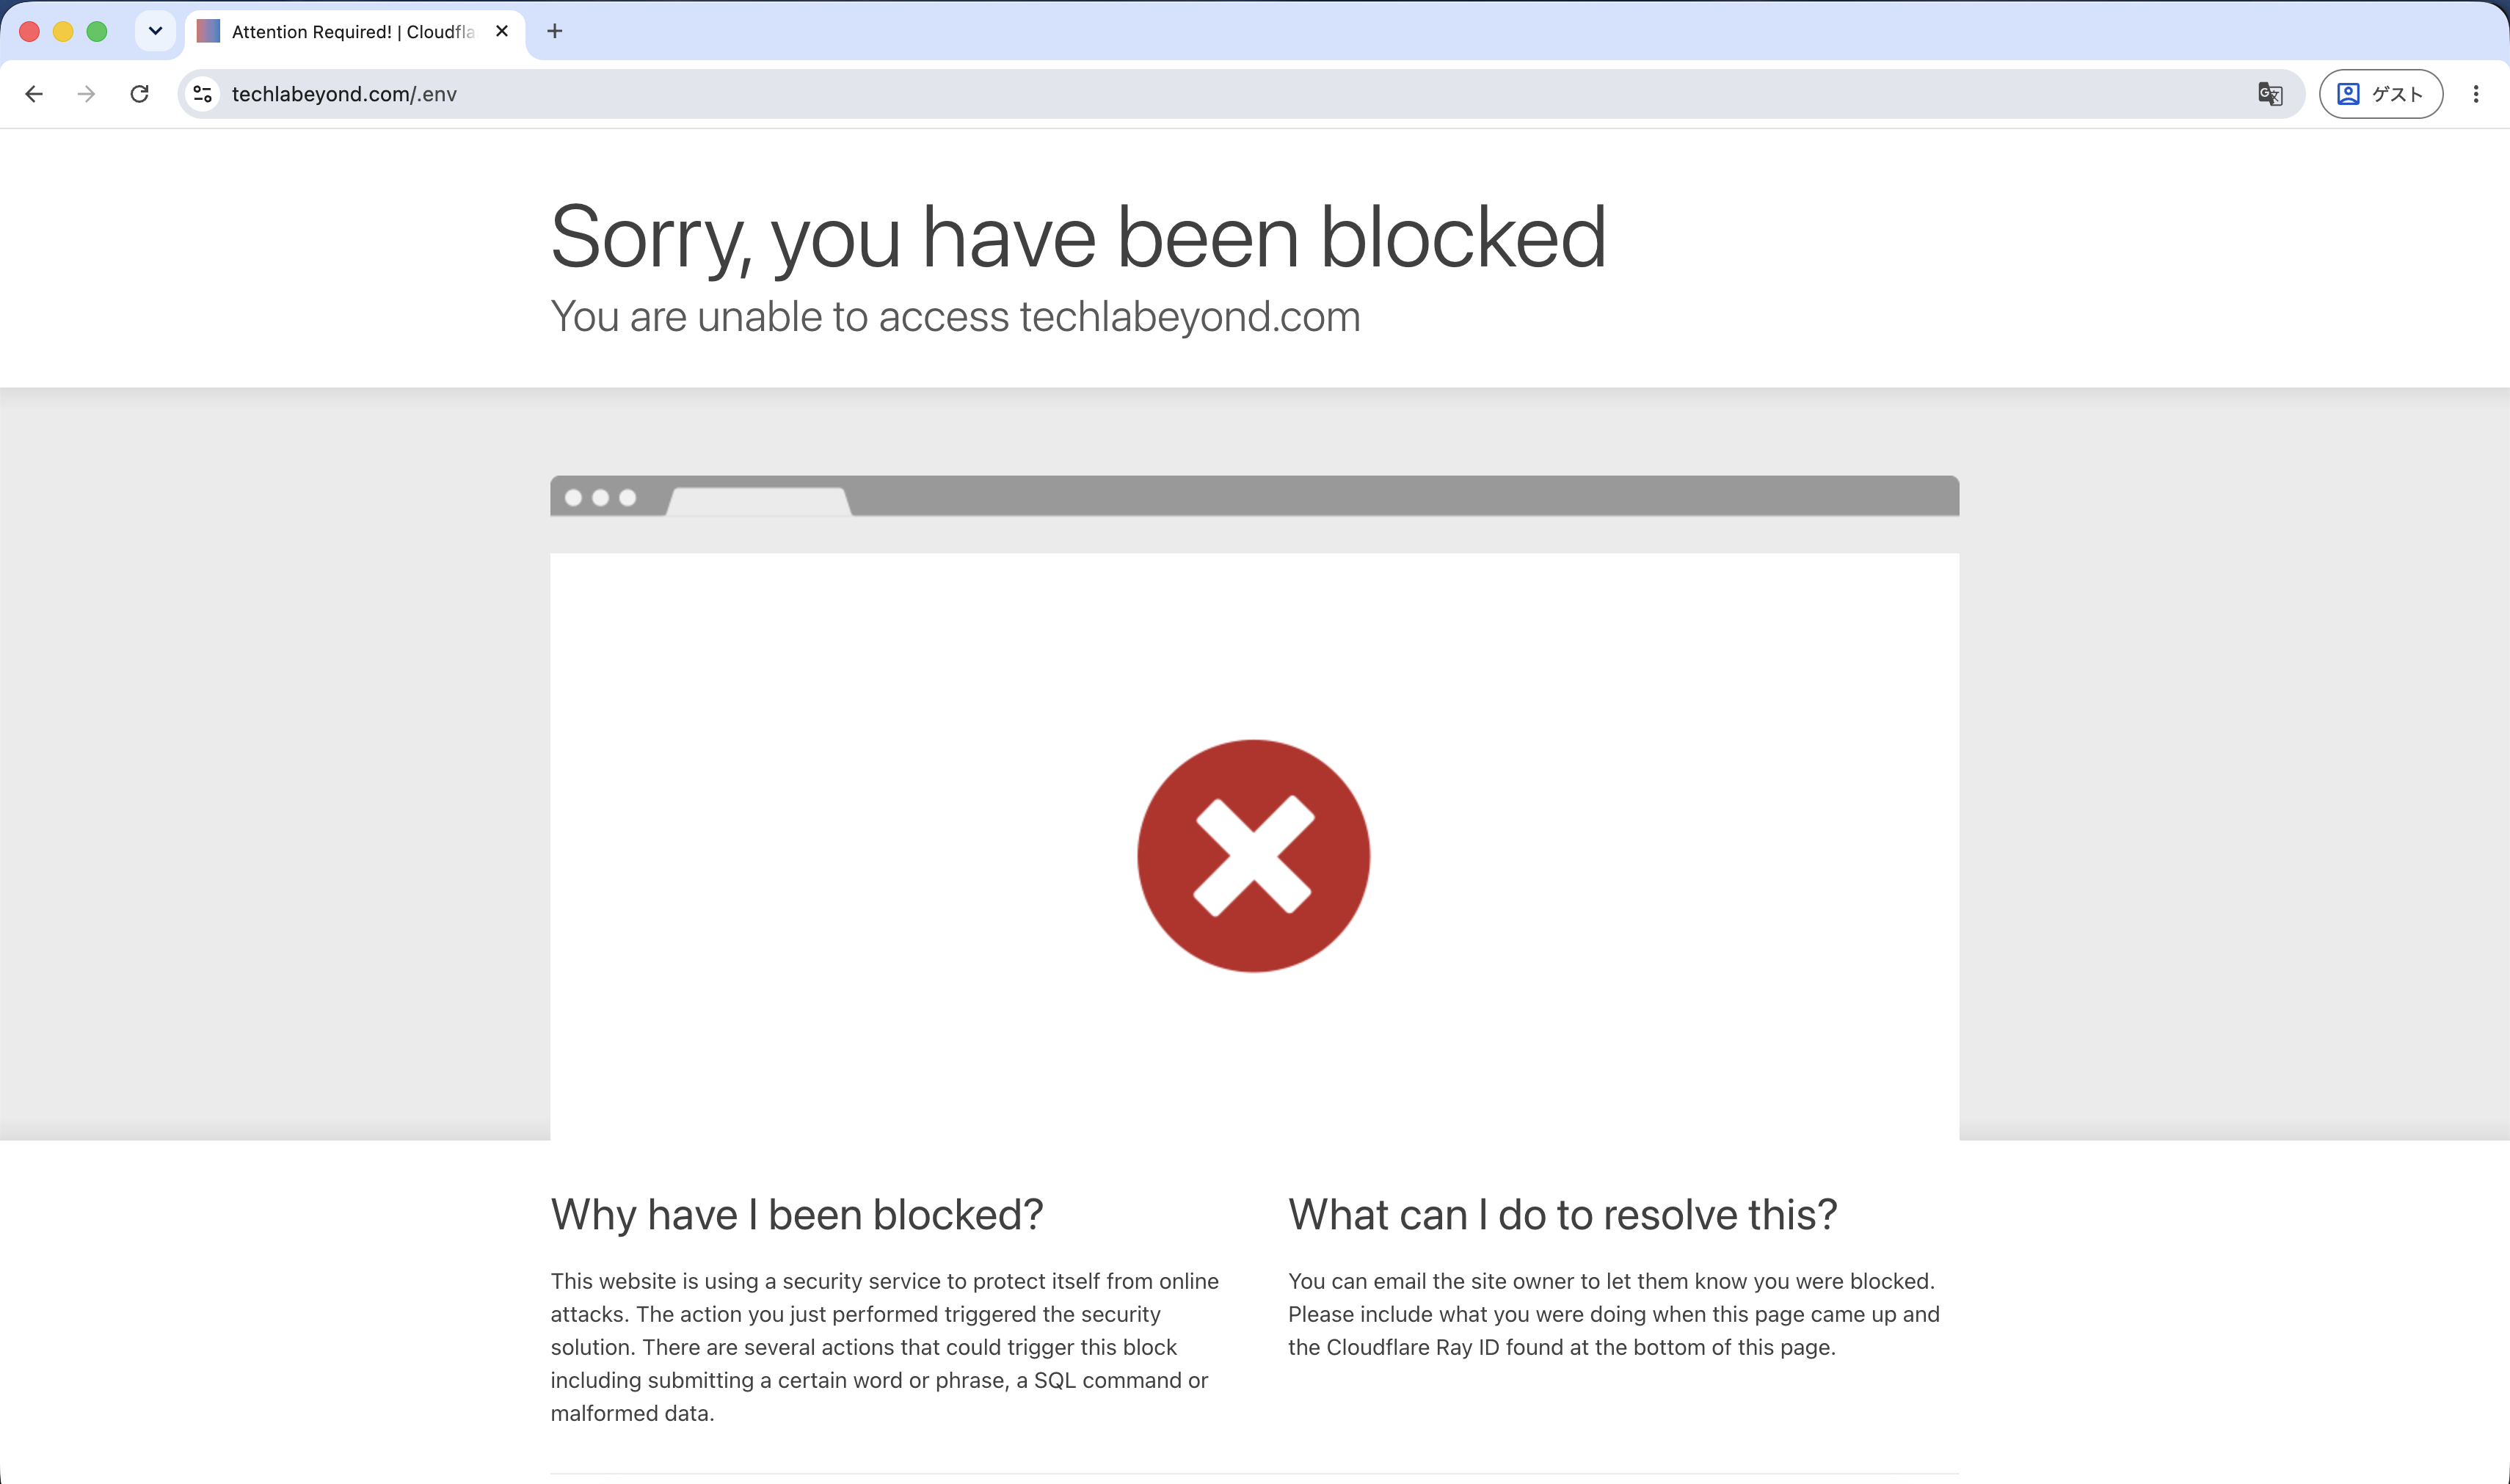
試したい方はhttps://techlabeyond.com/.env
設定
前提として、Cloudflare側で遮断するので、トラヒックがCloudflareを流れるような設定(DNSのトンネルトグルをONにしてプロキシを有効にする)が必要です。
https://dash.cloudflare.comにアクセスし、設定したいドメインを選択し、セキュリティ->セキュリティルールに進みます。
ルールを作成->カスタムルールを押します。
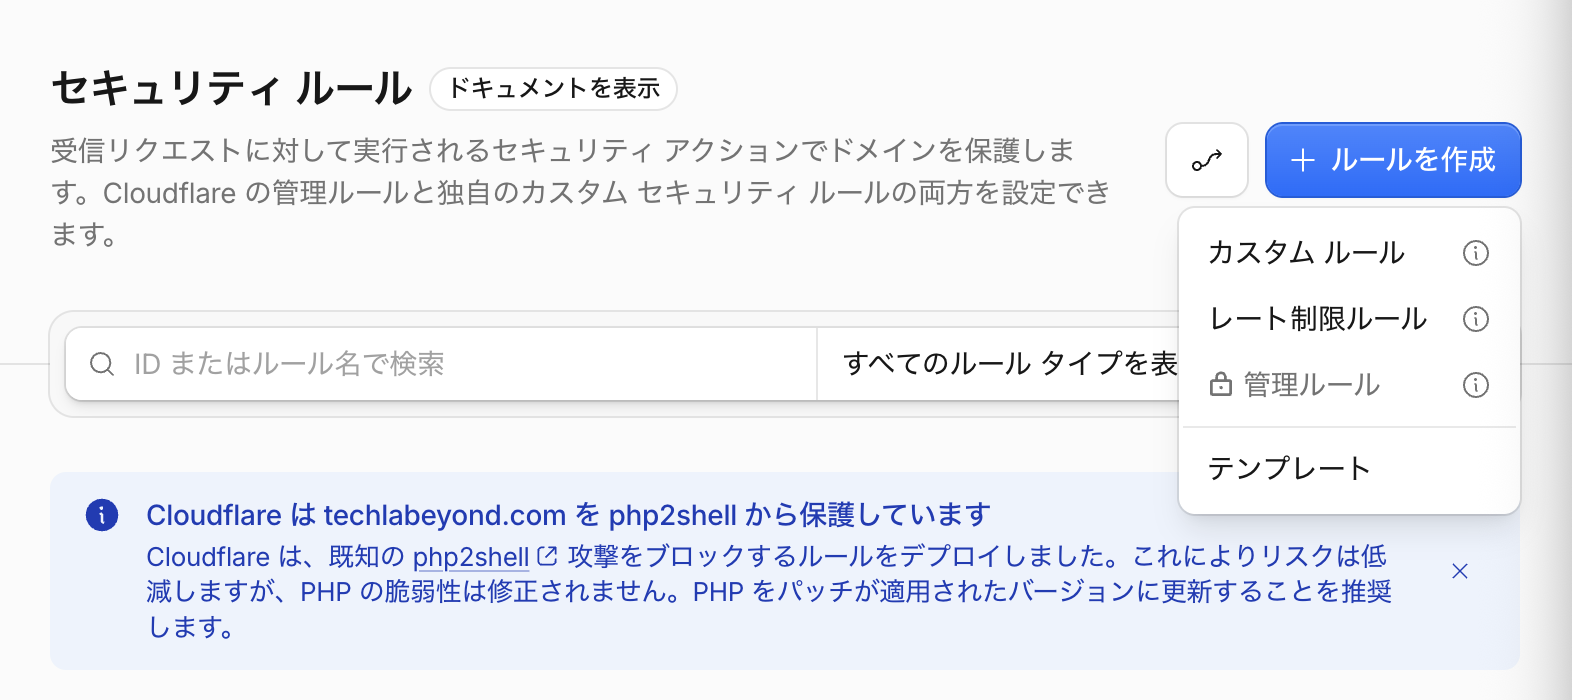
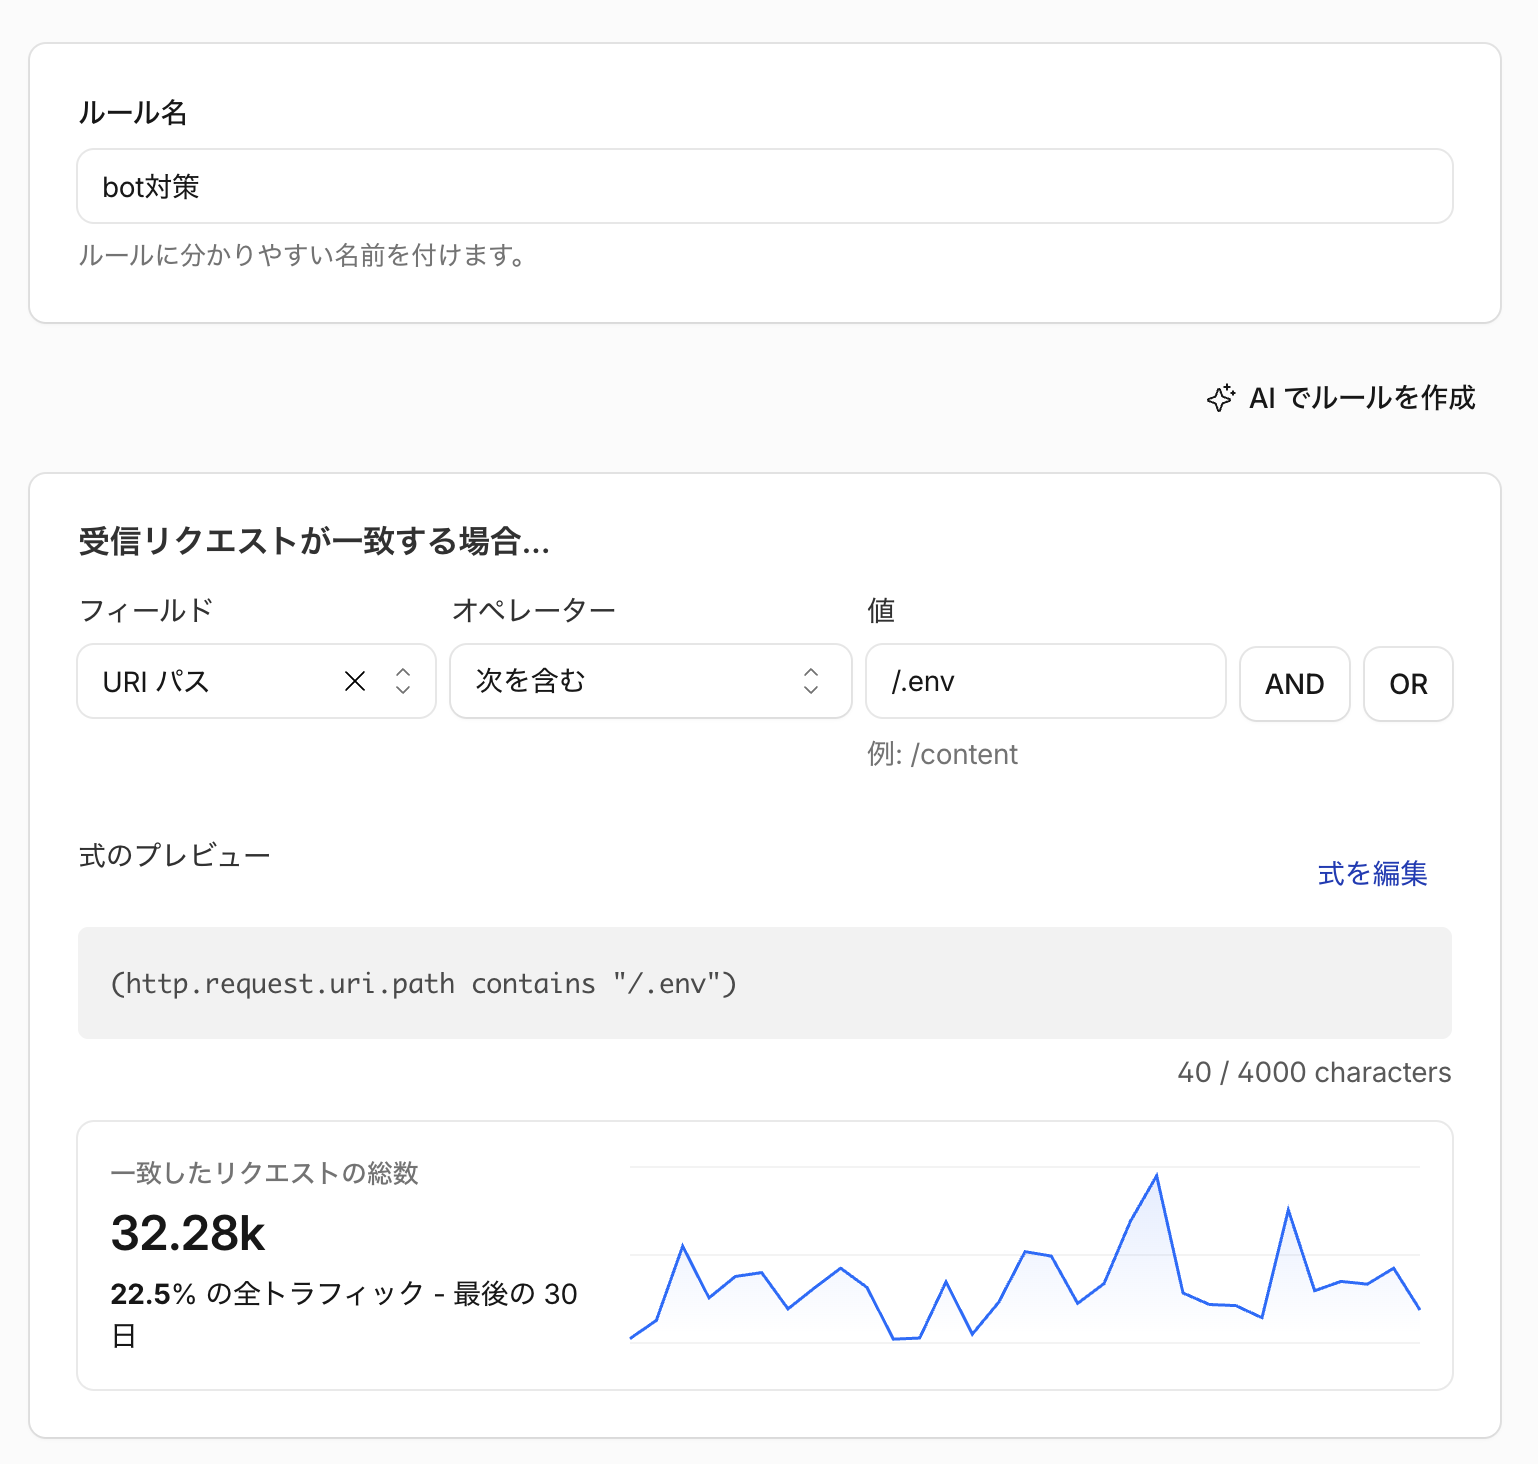
ルール名を決定し、フィールドにURIパス、演算子に次を含む、値に/.envと入力します。他の値も制限したい場合はORで繋げます。にしても/.envをURIを含むトラヒックが30日で22.5%を占めてるんですね。こわい。
アクションはブロックで良いでしょう(/.envにアクセスするのは攻撃目的以外あり得ないので)。実行順序は必要に応じて選択するのが良いと思いますが、今回の内容であれば最初で良いと思います。ステータスはアクティブにして、デプロイを押します。
その後、設定したドメイン/.envにアクセスすると、上のSorry, you have been blockedという画面が出たら完了です。数秒~数十秒で反映されます。
また、今回は国外アクセスにはマネージドチャレンジを入れる設定もしています。アクセスの90%以上が国外からのアクセスらしいです。まじか。
さいごに
学校でセキュリティ専攻してるわけじゃないですが、セキュリティ知識はないとやっぱり厳しい…
毎日投稿について
TechLaBeyondでは、2026/11/14から平均1日1記事以上を投稿する取組を実施中です!